



DirtyFrag安装包最新版本是一款基于Linux内核漏洞CVE-2026-43284的安卓临时Root工具,是diabl0w's DFRoot的加固分支,由开发者mitschud维护并在XDA论坛及GitHub上发布。它的核心价值在于:在不触碰Bootloader、不刷入自定义内核、不修改系统分区的前提下,利用内核页缓存写入原语,为兼容设备临时加载KernelSU内核模块,获取随重启即失效的Root权限。

DirtyFrag是什么
DirtyFrag首先是一个Linux内核高危漏洞的代号。该漏洞由CVE-2026-43284和CVE-2026-43500两个关联漏洞组成,分别存在于ESP(IPSec)和RxRPC子系统中,攻击者可通过链式利用这两个页缓存写入缺陷,在大多数主流Linux发行版上实现本地提权至Root[reference:2]。CVSS评分均为7.8,比利时网络安全中心(CCB)曾建议受影响系统立即修补[reference:3]。
安卓端的DirtyFrag工具,是将这一漏洞封装为一个可操作的APK。它并不“修补”漏洞,而是“利用”漏洞本身来获取权限。因此,它的定位是临时性、实验性的Root方案,而非日常使用的稳定Root管理器。

DirtyFrag怎么使用
1、在运行DirtyFrag之前,你的设备上需要先安装一个携带libksud.so的Root管理器。在三星设备上,这通常是diabl0w的KernelSU分支,它包含了三星KDP补丁,是唯一支持late-load和soft-reboot流程的管理器。KernelSU-Next和ReSukiSU也可在部分场景下使用。
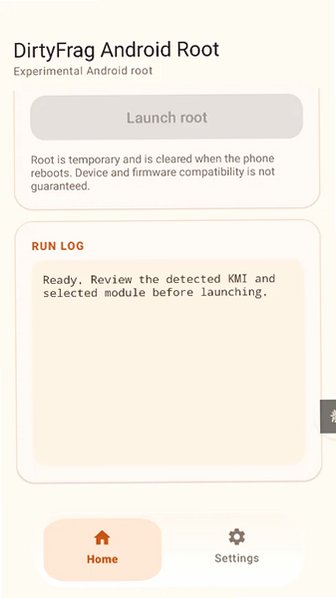
2、从GitHub Releases页面下载DirtyFrag的APK并安装。打开应用后,在“SU Manager”卡片中选择你已安装的管理器,然后点击底部的“Run exploit”按钮开始提权流程。
3、观察运行日志。如果一切正常,状态最终会显示“Rooted”。此时,你需要打开KernelSU(或你使用的管理器),在超级用户列表中为DirtyFrag授予Root权限,后续的自动Root等功能才能正常工作[reference:7]。
4、如果你需要开机自动提权,可以在DirtyFrag的菜单中进入“Expert Mode”(专家模式),然后开启“Autorun”。这一功能带有失败锁定机制:如果某次自动运行失败,Autorun会自动禁用自身,避免设备陷入无限重启循环。
5、Root权限在设备重启后即告失效。如果需要再次获取,重新打开DirtyFrag运行一遍提权流程即可。这一定位决定了它不适合需要Root常驻的场景。

DirtyFrag的核心机制与兼容性
DirtyFrag的核心是一个内核模块(dfroot.ko),它通过CVE-2026-43284的页缓存写入原语,在系统启动后“晚加载”(late-load)进内核,从而绕过对boot分区的修改。加载成功后,它依赖Root管理器的ksud二进制来分发su权限。
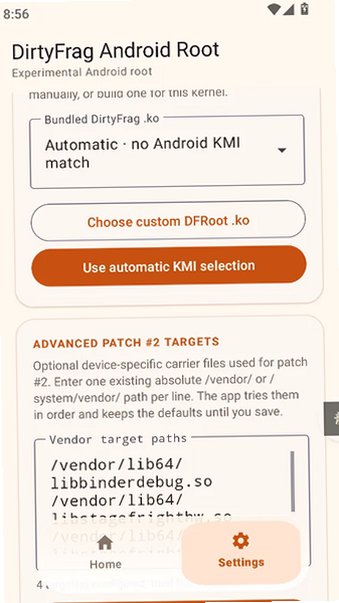
兼容性方面,DirtyFrag声称支持从android12-5.10到android17-6.18的8个KMI(内核模块接口)版本,覆盖Android 12至Android 17。但需要明确:**KMI匹配只是初始的兼容性检查**,内核配置、导出的符号、SELinux行为以及厂商库的路径差异都会影响实际成功率。社区反馈显示,部分三星One UI 9设备(如S25 Ultra某些型号)上DirtyFrag可能无法工作或导致崩溃重启。
DirtyFrag常见问题
Q:DirtyFrag是免费的吗?
A:DirtyFrag免费且开源,代码托管于GitHub,无广告、无内购。工具本身不收取费用,但使用它需要你自行承担设备风险。
Q:DirtyFrag支持哪些安卓设备?
A:理论上支持Android 12至17、KMI在5.10至6.18之间的arm64设备。实际兼容性高度依赖于具体机型和固件。社区反馈表明三星One UI设备是主要测试目标,但部分较新的One UI版本(如One UI 9的某些S25 Ultra型号)可能存在兼容性问题。非三星设备(如iQOO Z9 5G)也有测试报告,但覆盖范围有限。
Q:DirtyFrag和DFRoot、GhostSam是什么关系?
A:DirtyFrag是DFRoot的一个加固分支。DFRoot是diabl0w维护的活跃上游项目。GhostSam是另一个独立的临时Root工具包,它同样集成了dirtyfrag提权链,但增加了针对特定三星机型的Ghostlock竞态利用链作为备选方案。三者共享CVE-2026-43284这一核心漏洞,但封装方式和侧重不同。
Q:使用DirtyFrag后Root权限会一直保留吗?
A:不会。DirtyFrag提供的是一次性的、临时性的Root权限。设备重启后,Root权限即告清除,系统恢复到未Root状态。这是它作为“临时Root”工具的核心设计。
Q:DirtyFrag安全吗?
A:从工具获取渠道来看,从mitschud的GitHub Releases下载是相对可靠的。但从技术本质来看,DirtyFrag利用的是一个高危内核漏洞,其稳定性和兼容性无法与解锁Bootloader后刷入的持久化Root方案相提并论。它面向的是具备风险意识和调试能力的进阶用户,普通用户不建议尝试。