微步情报社区威胁情报查询技巧
来源: 编辑部 2026/10/26 9:12:37 浏览量:0
最近不少朋友问我,拿到一个可疑IP或者陌生域名,想查查它干不干净,到底该去哪儿查、怎么查才靠谱。我平时用得比较多的就是微步情报社区,说实话一开始我也是一头雾水,点进去一堆标签和分数,看得人发懵。后来用得多了,慢慢摸出一些门道,今天就按我自己的使用习惯,把微步情报社区威胁情报查询技巧掰开揉碎聊一聊,纯经验分享,新手看完基本能上手查东西了。
先搞清楚微步情报社区能查什么
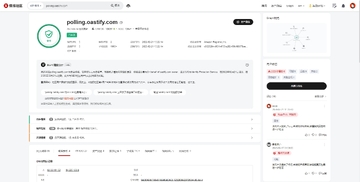
很多人一进微步情报社区就懵,不知道从哪下手。其实它主要就查几类东西:IP、域名、文件哈希(也就是样本),还有URL。你手上有什么就查什么,别一上来就想查人家公司名,那玩意儿不归它管。我一般排查的时候,先看是IP还是域名,直接粘到搜索框里回车,几秒钟结果就出来了。这里提醒一句,微步情报社区查询是分免费和付费的,普通用户日常查个IP信誉、看看基础标签完全够用,别一看到要登录就退缩,注册个账号又不花钱。
看懂信誉分和情报标签才是关键
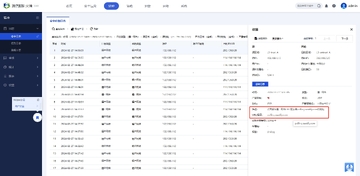
查出来结果之后,最显眼的就是那个信誉分。我踩过的坑就是一开始只盯着分数看,觉得分数低就万事大吉,结果差点漏掉问题。后来才明白,微步情报社区里的标签比分数更值得细看。比如一个IP显示“垃圾邮件”“扫描”“C2”这类标签,哪怕分数没低到吓人,也得留个心眼。反过来,有些IP分数不高但标签干干净净,那大概率是误报或者共享IP。我的习惯是:先扫一眼标签,再看关联样本和解析记录,几个维度对一对,心里就有数了。这也是我觉得最实用的威胁情报查询技巧之一,别偷懒只看一个数。
查样本别只看哈希,关联分析更有用
如果你拿到的是一个文件哈希,扔进微步情报社区查,出来的信息会比较多。我一般会重点看“关联样本”和“家族归属”这两块。有时候一个样本本身查不出啥,但顺着关联样本能摸出一串同源的东西,这对判断是不是同一批攻击很有帮助。另外,样本详情里的行为标签也值得瞄一眼,比如有没有释放文件、有没有连外网地址。微步情报社区这块的数据更新还算及时,我遇到过几次刚出的样本隔天就能查到,体验不错。不过也别全信,偶尔有收录延迟,查不到不代表绝对安全,多换几个平台交叉验证更稳。
域名查询的小门道和常见误区
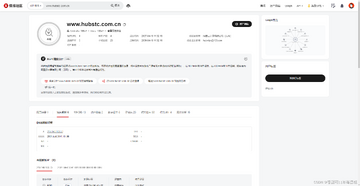
查域名的时候,我建议多留意“解析记录”和“子域名”这两项。有些域名主站看着人畜无害,但子域名一堆乱七八糟的,这种就得警惕。还有,微步情报社区里域名的WHOIS信息有时候不全,别因为注册信息看着正常就放松警惕,现在伪造注册信息太容易了。我自己的习惯是,域名查完再顺手把解析出来的IP也查一遍,两头对得上才放心。这招在排查钓鱼网站的时候特别好使,算是微步情报社区威胁情报查询里比较实用的组合拳。
日常使用的小建议和避坑提醒
最后说几个我踩过的坑。第一,微步情报社区的搜索结果别只看第一页,有时候往下翻翻有惊喜。第二,查询历史记得利用起来,同一个IP过几天再查一次,状态可能就变了,威胁情报这东西是动态的。第三,别把查询结果当圣旨,它只是辅助判断的工具,最终还得结合自己的业务场景。我刚开始用的时候太依赖分数,后来被现实教育了几次才学乖。总之,微步情报社区是个挺顺手的查询工具,把上面这些技巧用熟,日常排查可疑IP、域名、样本基本够用了,剩下的就是多查多练,手感自然就来了。