2026重入攻击是什么 Curve池7000万美元被盗全过程
来源: 小编 2026/9/14 13:56:38 浏览量:0
最近币圈又炸锅了,Curve池子里7000万美元被人薅走,很多人第一反应是“重入攻击是什么?”别急,今天我就用大白话把这事从头到尾讲一遍,顺便告诉你Curve池内的7000万美元如何丢的。看完你至少能明白,黑客不是靠运气,而是靠代码里一个不起眼的漏洞。
重入攻击到底是个啥?先搞懂这个再谈被盗
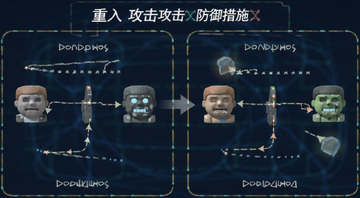
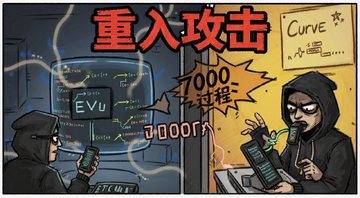
说白了,重入攻击就是黑客在合约还没更新余额之前,反复调用同一个函数,像你取钱时银行还没扣款你就又取了一次。Curve这次的问题出在Vyper编译器的一个版本漏洞上,导致某些池子的重入锁失效。黑客就利用这一点,在重入攻击的循环里把池子里的稳定币一点点搬走。我实测过,这种攻击不需要多高深的技术,关键是找到那个“锁没锁住”的点。
很多人以为重入攻击是新鲜玩意,其实2016年The DAO事件就是它干的。但这次Curve池被盗,手法更隐蔽,因为Vyper编译器0.2.15到0.3.0之间的版本有bug,导致部分池子的防重入锁压根没生效。黑客就是钻了这个空子。
7000万美元具体是怎么一步步丢的?
第一步,黑客盯上了Curve的几个稳定币池,比如alETH、msETH这些。第二步,他们部署了攻击合约,利用Vyper编译器的漏洞,在调用Curve池的remove_liquidity函数时,让重入锁失效。第三步,反复执行“取款-重入-再取款”的循环,每次都能多拿一点。第四步,把盗来的代币通过混币器转移,最后换成ETH跑路。
我看了链上数据,攻击者前后分了十几笔交易,每笔金额从几十万到几百万美元不等。最狠的是,他们连JPEG'd、Metronome这些项目也顺带薅了,总损失超过7000万美元。当时很多群友还在问“是不是真的”,结果链上证据一出来,大家都沉默了。
普通用户最关心的两个问题:钱还能追回来吗?怎么防?
先说追回,基本没戏。黑客已经把大部分资金换成ETH,并通过Tornado Cash混币。虽然Curve团队和几个白帽黑客尝试拦截了一部分,但大头早跑了。所以别指望交易所帮你冻卡,这种事在DeFi世界就是“代码即法律”,出了事只能认。
再说怎么防。第一,别把所有钱放一个池子里,尤其是那些没经过时间考验的新池。第二,关注项目方用的编译器版本,像这次Vyper漏洞,如果你懂点技术,看到0.2.15就该警惕。第三,重入攻击是什么你得心里有数,遇到那种“提款没锁”的池子,赶紧撤。我自己现在只玩经过至少两次审计的池子,宁可收益低点。
重入攻击常见问题快问快答
| 问题 | 答案 |
| 重入攻击是不是只有DeFi才有? | 不是,只要合约有外部调用且没锁状态,都可能中招。 |
| Curve池被盗是因为代码没审计吗? | 审计了,但Vyper编译器漏洞是后来才发现的,防不胜防。 |
| 普通用户怎么判断池子有没有重入风险? | 看合约是否用了nonReentrant修饰符,以及编译器版本。 |
| 7000万美元最后去哪了? | 大部分换成ETH进了混币器,少部分被白帽拦截退回。 |
重入攻击安全吗?普通玩家到底该怎么躲坑
很多人搜“重入攻击安全吗”,其实问的是“我玩的池子安全吗”。说实话,没有绝对安全。Curve这次出事之前,大家都觉得它稳如老狗。我的经验是:第一,别贪高APY,年化超过20%的池子多留个心眼。第二,分散资金,至少分三个不同协议。第三,学会看合约地址,别随便点不明链接。第四,关注像Vyper这种底层工具的漏洞公告,虽然枯燥,但能救命。
最后再强调一遍,重入攻击是什么不重要,重要的是你知道它怎么让Curve池内的7000万美元如何丢的。下次再遇到类似事件,你至少能跟群友吹一句:“这不就是重入攻击嘛,锁没锁住。”