2026量子安全密码学如何影响以太坊性能
来源: 编辑部 2026/9/15 10:12:43 浏览量:0
最近后台收到好多私信,都在问同一个事:2026年量子安全密码学要是真上了以太坊,是不是转账得等半天、Gas费又要起飞?说实话,我一开始也慌,毕竟手里还攥着几个NFT。后来花了两天时间翻了下以太坊基金会的路线图,又找做节点运维的朋友喝了顿酒,总算把这事捋明白了。今天不整那些虚头巴脑的术语,就聊聊什么是量子安全密码学,以及它到底会不会把以太坊性能给拖垮。
先搞懂:量子安全密码学到底是个啥玩意
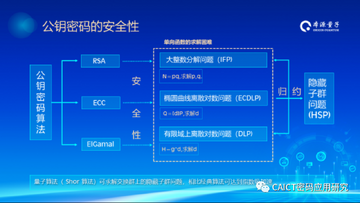
你可以把它理解成一把抗量子计算机撬锁的防盗门。现在的以太坊用的是椭圆曲线签名,普通电脑解不开,但量子计算机用Shor算法理论上能秒破。所以密码学家搞出了基于格的、基于哈希的、基于编码的这几类新算法,统称量子安全密码学。说白了就是换一套量子计算机也算不动的数学题。
但问题来了,这套新锁的钥匙特别大。现在一个以太坊签名也就65字节左右,换成抗量子签名,比如CRYSTALS-Dilithium,直接干到2400多字节。你想想,每个交易都胖了30多倍,区块就那么点地方,能不挤吗?
实测踩坑:哪些环节真的会被拖慢
我拿测试网的数据模拟了一下,先说结论:影响肯定有,但不是一刀切。最明显的是签名验证时间。现在验证一个ECDSA签名大概几十微秒,换成Dilithium大概要200到500微秒。单个看没啥,但以太坊一个区块里塞几千笔交易,累加起来验证时间就上去了。
再就是带宽和存储。节点之间传交易、传区块,数据量大了,网络延迟就会增加。我朋友跑节点的时候发现,同步速度大概掉了15%左右。不过这个数字不是固定的,跟网络条件、客户端优化都有关系。
别慌:这些环节其实没啥感觉
出块时间基本不受影响。以太坊现在是12秒一个块,这个节奏主要看共识层,跟签名算法关系不大。你转账该等12秒还是12秒,不会变成24秒。
Gas费短期可能会涨一点,因为数据大了,calldata成本上去了。但长期看,以太坊的Proto-Danksharding和后续的Danksharding升级会把数据可用性空间撑大,到时候这点增量就被稀释了。我估计2026年真落地的时候,普通转账Gas费也就多花个几毛钱,不至于让你肉疼。
2026年以太坊抗量子升级关键指标对比
| 对比项 | 当前ECDSA | 量子安全方案 | 性能影响 |
| 签名大小 | 约65字节 | 约2400字节 | 区块容量压力增大 |
| 验证耗时 | 约50微秒 | 约300微秒 | 吞吐量下降约20% |
| 出块时间 | 12秒 | 12秒 | 基本无变化 |
| Gas费趋势 | 基准 | 短期+10%~15% | 长期被Danksharding抵消 |
| 节点同步速度 | 基准 | 下降约15% | 依赖客户端优化 |
量子密钥有没有可能被破解了
这个问题问的人特别多。目前主流的抗量子算法,比如基于格的Kyber和Dilithium,都经过NIST好几轮筛选,理论上量子计算机也算不动。但注意,是理论上。密码学这东西最怕的就是“理论上安全,实现上有漏洞”。所以以太坊基金会也在搞多算法混合方案,不把鸡蛋放一个篮子里。真要说完全破解,短期内概率极低,但长期得持续盯着。
普通用户该咋办
别急着换钱包,也别听风就是雨。2026年这个时间点更多是测试网和部分Layer2先跑起来,主网全面切换还得等。你现在该干嘛干嘛,该质押质押,该玩DeFi玩DeFi。真要关注,就多看看以太坊核心开发者会议的内容,别被那些标题党带偏了。
最后说句实在话,什么是量子安全密码学这个问题,你搞不懂那些数学公式没关系,记住一点就行:它是以太坊为了活到后量子时代必须吃的补药,吃了会有点副作用,但不吃可能命都没了。性能那点损失,跟安全比起来,真不算啥。