2026 DeFi安全避坑指南2.8亿美元教训
来源: 资讯君 2026/9/14 17:03:25 浏览量:0
2026年刚过完年,圈子里就炸了锅。一个号称“下一代聚合收益”的DeFi项目,上线不到72小时,池子被掏空,2.8亿美元直接归零。我身边好几个朋友,有撸毛的、有做LP的、有冲头矿的,全被埋在里面。说实话,这种事每年都在发生,但这次金额太大,大到让人不得不停下来想想:2026年玩DeFi,到底怎么才能不踩坑?今天我不讲虚的,就把这2.8亿美元的教训拆开揉碎,聊聊那些常见风险路径,再给你一份能落地的安全避坑指南。
2.8亿美元到底怎么没的?先搞懂风险路径
很多人以为黑客都是靠什么高深技术漏洞,其实这次根本不是。项目方自己留了后门,在合约里藏了一个“无限增发”的函数,等TVL冲上高点,直接增发砸盘,然后跨链桥一跑,完事。你去看链上记录,就是一笔交易的事。所以2026年DeFi的常见风险路径,第一条就是合约权限不透明。你根本不知道项目方有没有偷偷留管理员权限,能不能随时改规则、 mint代币、或者暂停提现。我现在的习惯是,任何新项目,先去区块浏览器看合约有没有“owner”权限,有没有“mint”函数没锁,有没有“pause”功能。有其中任何一个,我直接跳过,不管它APY多高。
第二条风险路径是授权陷阱。你点个“Approve”,以为只是授权一点,结果授权的是无限额度。黑客就盯着那些长期不撤销授权的老钱包,等你哪天忘了,直接把你钱包里的USDT、ETH全转走。我自己就中过招,一个小项目,授权了500U,结果被盗了3个ETH。从那以后,我每次交互完都会去revoke.cash查一遍,把不用的授权全取消。你别嫌麻烦,2.8亿美元的教训里,有相当一部分就是授权被盗的。
2026年DeFi平台怎么判断靠不靠谱?
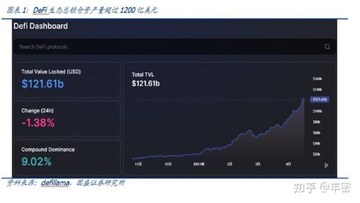
现在百度下拉词里天天有人搜“defi平台有哪些”“defi有风险吗”,说明大家都慌。我自己的判断标准就三条:第一,看审计报告。不是那种花钱买的“审计”,是至少两家以上知名审计机构(比如CertiK、SlowMist)出的报告,而且要看报告里有没有高危漏洞没修。第二,看TVL和链上活跃度。如果一个池子TVL几千万,但每天交互地址就几十个,那大概率是刷的。第三,看社区氛围。电报群、Discord里如果全是喊单的、禁言的、踢人的,赶紧跑。真正做事的项目,社区里会有人讨论代码、讨论风险,而不是只发“冲”。
还有一点,2026年DeFi的常见风险路径里,跨链桥是重灾区。很多项目让你把资产跨到一条你听都没听过的链上,说那边手续费低、收益高。结果桥一断,资产就卡住了。我现在的原则是,只玩以太坊主网、Arbitrum、Base这几个主流链,小链一律不碰。宁可少赚点,也别把本金搭进去。
2026 DeFi安全避坑指南:常见风险路径对比
| 风险路径 | 典型表现 | 避坑方法 |
| 合约后门 | 项目方保留无限增发、暂停提现权限 | 查合约owner权限,未 renounce 的不碰 |
| 授权陷阱 | Approve无限额度,被盗走其他资产 | 定期用revoke.cash取消不用的授权 |
| 跨链桥跑路 | 小链桥突然关闭,资产无法赎回 | 只玩主流链官方桥,不碰不知名跨链 |
| 貔貅盘 | 能买不能卖,或者卖出收99%税 | 先用小额测试卖出,确认能正常到账 |
| 闪电贷攻击 | 池子被瞬间抽干,代币归零 | 不碰高杠杆、高APY的匿名矿池 |
defi有风险吗?安全吗?靠谱吗?
这个问题我被问过无数遍。我的回答是:DeFi本身没有原罪,但2026年的DeFi环境,风险比前几年更隐蔽了。以前黑客还讲点技术,现在直接项目方自己下场割。你说安全吗?如果你不懂看合约、不会撤销授权、分不清主流链和野鸡链,那确实不安全。但如果你养成几个习惯——只用主流钱包、每次交互前查合约、定期撤销授权、不贪高APY——那风险就能降到很低。2.8亿美元的教训不是让你别玩DeFi,是让你别闭着眼睛玩。我自己现在大部分仓位在AAVE、Uniswap这些老牌协议里,收益不高但睡得着。新项目只拿很小一部分资金去试,而且一定先看代码。记住,在DeFi里,活着比赚钱重要。
最后再啰嗦一句,2026 DeFi安全避坑指南的核心就一句话:不懂不碰,碰了就要对自己负责。别看到别人晒收益就上头,那2.8亿美元里,每一分都是别人的血汗钱。希望这篇能帮你少踩一个坑,少亏一点钱。